

以前按天算,现在分钟计。
从“人肉渗透” 到 “AI 代劳”,只需点击「开始」和「验收」。
输入目标、一键启动,AI Agent 自动完成 资产发现→指纹识别→漏洞验证→报告输出。
全程可视、随时刹车、绝不越界。
向熬大夜:say bye
凌晨两点扫描日志满屏,手工验证(漏洞)、误报排除、标注截图......最后呈上「最不饶弯、最干脆、最开门见山、最一针见血」的报告——
挖洞五分钟,报告几小时。
没熬过大夜的安全从业者“人生不完整”。
但体力消耗是事小,重复机械的劳动极磨心气。
渗透测试人,该换个活法了!
这不单是个扫描工具,还是一整套虚拟红队专家体系。
视频:渗透红队实操演示 | 从输入目标到完成报告全流程
PART 01
只做一件事:把目标URL 粘贴进去,然后点击「开始」。
剩下的全流程工作,AI Agent 自动完成:
•像黑客一样思考:主动开展漏洞探测与有效性验证
•自动输出专业报告:不仅明确漏洞位置,还梳理清楚复现步骤、利用路径,可直接用于工作汇报
全程无需人工干预,AI 全链路自主驱动。
PART 02
可能有人会担心:AI 盲目攻击把业务打崩了怎么办?
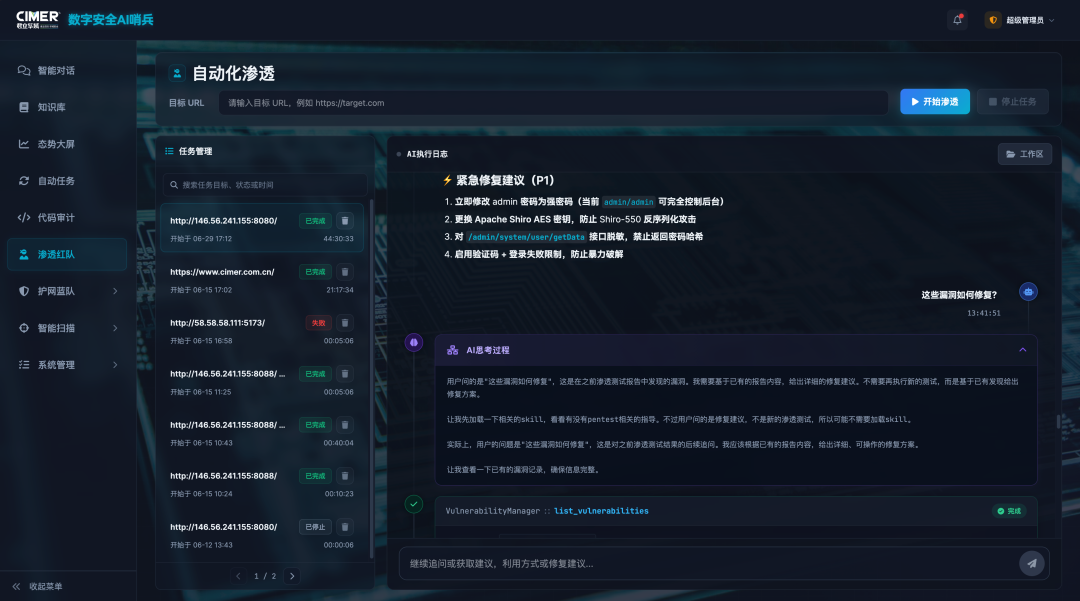
渗透红队执行任务时,全程实时日志直播:它的思考路径、下一步动作、风险线索,都在日志中实时同步。
你不仅能全程掌握执行过程,还可随时交互 —— 在对话框深挖风险细节,AI 会基于已执行数据进一步详尽说明。
PART 03
我们为AI 划定了绝对不可逾越的操作红线:
•点到即止:确认漏洞真实存在后立即停止验证,只输出《漏洞修复建议书》,绝不造成业务宕机风险
任务结束——资产自动归档——漏洞自动入库——全程合规可控。
此后,用户便可从繁复机械的执行工作中抽身,将精力更多留给深度攻防研究,做真正的“指挥官”。
PART 04
智能扫描发现异常、代码审计揪出隐患、护网蓝队发出预警后,谁来验证??
——这关键的任务由渗透红队形成“疑似风险”到“确认可利用”的闭环。
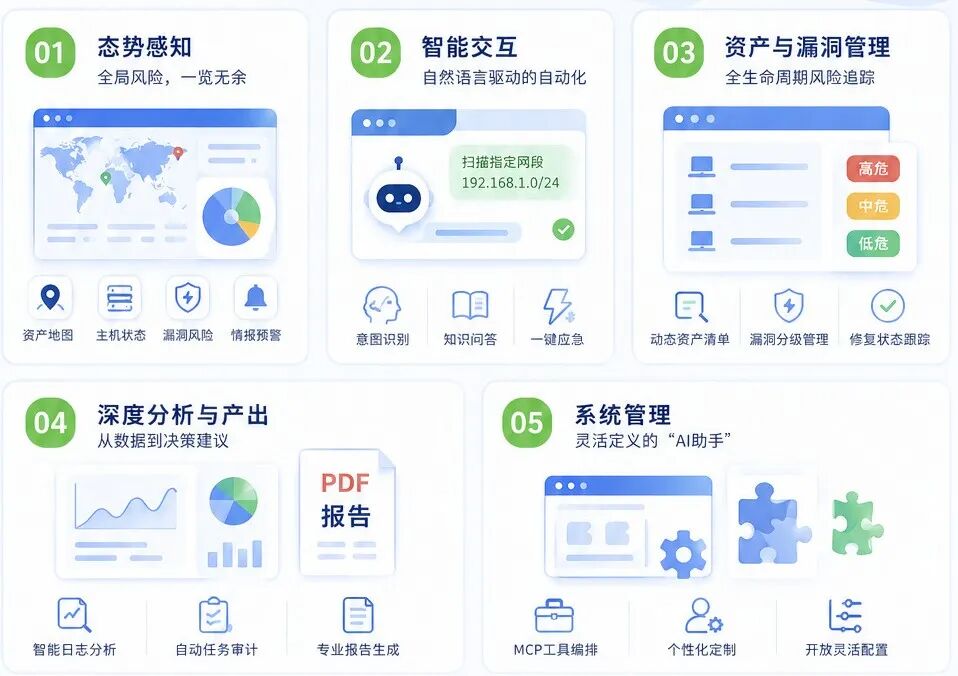
四大核心模块打通全链路,无需在多套系统间切换:
•护网蓝队:日志研判、漏洞情报预警
•代码审计:源代码底层风险挖掘
•渗透红队:模拟真实黑客攻击,验证风险可利用性
从资产清点、日志告警、代码漏洞排查......到真实环境入侵模拟,全链路覆盖。既能提前发现潜在风险,又能验证真实漏洞威胁,使防护安全落地。
✅ 需批量站点巡检、业务上线前安全验收的人员
✅ 负责等保自查、测评、护网备战的安全工程师
✅ 拥有大量存量资产、需要周期性风险核验的安全团队
平台严格限制所有破坏性行为,仅开展无损漏洞验证,不改动、不窃取任何数据,生产环境可安心使用。
Q2:AI 扫描误报多、看不懂结果怎么办?
全流程日志完整留存,每条风险都会附注判定依据;有疑问可向AI深度求索,无需重复扫描,大幅降低人工核验成本。
——与其让自己陷入无休止的加班泥潭,不如让AI 替你承担“机械劳动”。
 想体验“撒手不管”的高效渗透?
“AI渗透红队”功能现已全量开放体验,想要完整产品演示、了解批量资产巡检定制方案,欢迎致电:400-860-5109
——END——
第一时间扫到:Linux内核漏洞CVE-2026-31431(Copy Fail)
